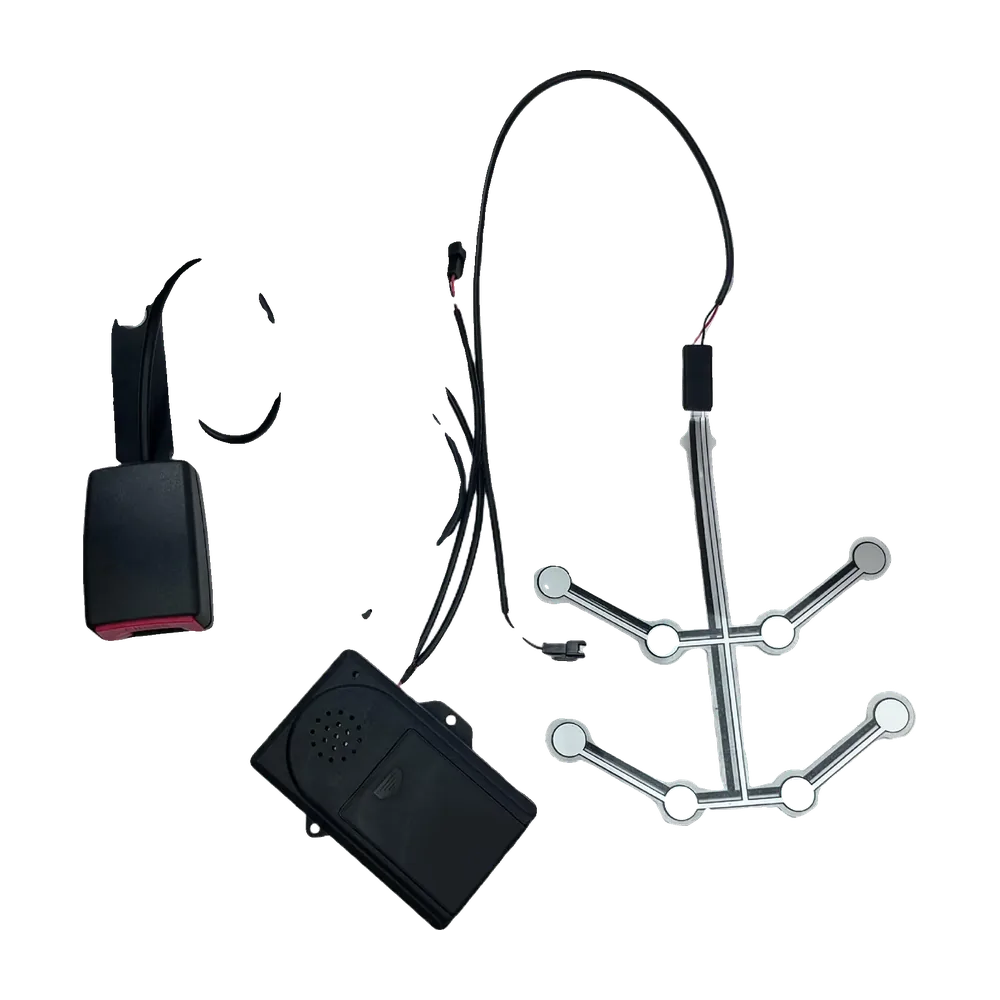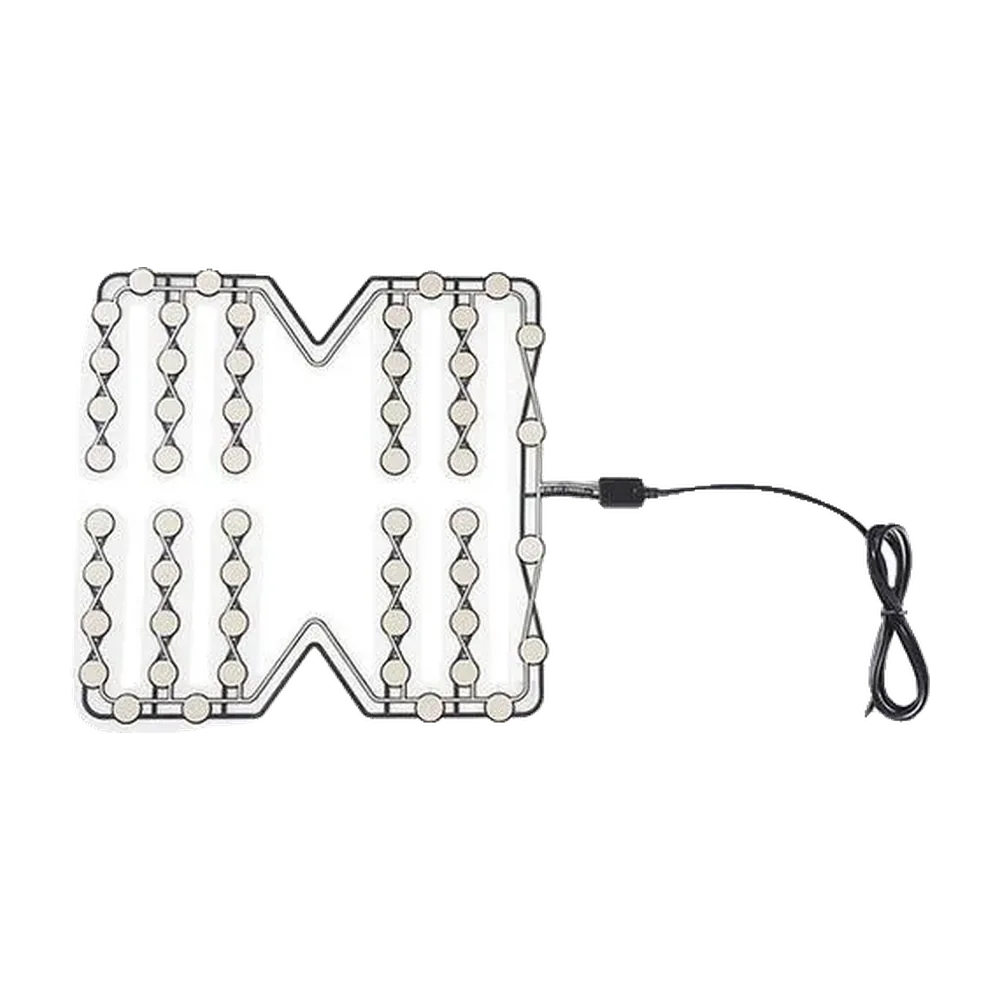
座椅占用传感器对接 ISO 26262 的起点不是给传感垫贴 ASIL 标签,而是先定义整车 item、安全功能、接口和失效后果,再把可验证要求分配到座椅系统、控制器与传感组件。开短路诊断只是证据的一部分;最终 ASIL 分配、算法判定和安全论证仍由系统方闭环。
资料核查日为 2026 年 8 月 24 日。ISO 官网仍将 ISO 26262:2018 各部分列为已发布的第二版,同时显示修订工作正在进行。项目应由客户功能安全负责人确认合同和安全计划当前采用的正式版本、裁剪规则及过渡安排,不能把本文当作标准替代品。
先从整车功能和 item 边界判断传感器扮演什么角色
判断座椅占用传感器是否进入功能安全开发,先问三个问题:整车 item 是什么,传感信号支持哪项安全功能,信号错误会怎样影响该功能。ISO 26262-3:2018 的公开范围把 item 定义、危害分析与风险评估、功能安全概念放在概念阶段;这说明安全要求应从 item 和危害路径向下展开,而不是从一个零件名称向上猜测 ASIL。ISO 26262-3:2018 官方页面
同一种感应垫可能输出原始量,也可能与控制器组成带诊断的子系统。有人检测、安全带提醒和乘员分类的输入与故障后果不同;项目可先核对有人检测与乘员分类的边界,再识别安全相关信号。
整车 item—座椅系统—控制器—传感组件安全边界图(表格版)
| 层级 | 需要作出的安全决定 | 必需项目输入 | 典型交付证据 | 不能由该层单独替代的结论 |
|---|---|---|---|---|
| 整车 item / OEM | 定义功能、危害、安全目标、ASIL 与安全状态 | item、HARA、整车架构与场景 | 安全目标、功能安全概念和安全计划 | 组件报告不能替代整车论证 |
| 座椅系统 / Tier 1 | 向座椅、线束、控制器和接口分配要求 | 整车要求、座椅结构和线束 | 技术安全概念、系统要求和分析 | 不把系统责任转给组件方 |
| 控制器与算法 | 采集、诊断、判定、通信和故障响应 | 输入/输出范围、算法和时间预算 | 软硬件要求、诊断设计与测试 | 诊断码不能证明安全状态正确 |
| 传感组件供应商 | 交付接口、失效、配置和变更证据 | 图纸、BOM、安装与环境边界 | 规格、分析、生产测试和变更通知 | 不能脱离假设声明通用 ASIL |
安全完整性声明必须限定对象、假设和证据范围。传感器可作为独立安全元素(Safety Element out of Context,SEooC)按假设安全要求开发;了这种方法及其与技术安全概念、FMEDA 的联系。SAE 2015-01-0234 这不等于未定义架构的感应垫可贴通用 ASIL 标签。
项目启动输入至少包括 item、功能链、分配的安全要求与 ASIL、使用假设、外部安全机制、故障后行为和接口责任。缺项应标为待确认,不用产品目录补空白。
系统安全目标怎样转成传感器接口和技术安全要求
系统安全目标只有转成可测的接口行为,供应商才能交付证据。ISO 26262-4:2018 的公开范围覆盖技术安全要求、技术安全概念、系统架构、item 集成测试和安全验证,因此传感组件接口至少要说明“输出什么、在什么条件下有效、错误如何暴露、由谁响应、怎样验证”。ISO 26262-4:2018 官方页面
“传感器应可靠”或“支持 ASIL B”不可验证。要求应绑定唯一 ID、来源、配置、测量点、时间条件和验收方法;电气范围、采样、阈值与反应时间均来自项目安全分析,不设通用值。
安全要求—接口信号—故障模式—诊断—验证追溯矩阵(项目模板)
| 要求 ID 与来源 | 传感器/控制器接口 | 相关故障模式 | 诊断或外部安全机制 | 验证动作与客观记录 | 责任边界 |
|---|---|---|---|---|---|
| TSR-示例-01:占用状态不得被错误使用 | 原始信号、有效位;范围(具体参数需以受控图纸、材料资料和样品验证为准) | 开路、短路、冻结 | 范围、变化率、超时或合理性检查 | 注入故障并保存输入/输出、时间戳和诊断 | 组件给行为;控制器判定;系统方确认安全效果 |
| TSR-示例-02:故障在分配时间内进入响应 | 诊断位、通信状态 | 间歇、延迟、抖动 | 去抖、锁存或通信监控 | 测量施加、检出和响应三个时刻 | 系统方分配时间和安全状态 |
| HSR-示例-01:区分有效与无效输入 | 电源、地、输入和参考网络 | 开路、短路、偏置失效 | 端口诊断、参考监测 | 角点与故障组合测试,记录完整配置 | 组件与控制器共同确认接口边界 |
当安全工作产品跨 OEM、Tier 1、控制器和传感供应商边界时,应建立受控的功能安全开发接口协议(Development Interface Agreement,DIA)或客户认可的等效协议。ISO 26262-8:2018 的公开范围涵盖分布式开发接口、安全要求、配置、变更、验证和文档管理。ISO 26262-8:2018 官方页面
| 活动 | OEM / item 负责人 | 座椅系统方 | 控制器方 | 传感组件供应商 |
|---|---|---|---|---|
| item、危害、安全目标和 ASIL | 批准/负责 | 协商 | 协商 | 知会 |
| 系统技术安全概念与要求分配 | 批准 | 负责 | 协商 | 协商 |
| 传感器接口、安装和失效行为 | 知会 | 批准 | 协商 | 负责 |
| 控制器算法、诊断和故障响应 | 知会 | 批准 | 负责 | 协商 |
| 组件配置、生产测试与变更通知 | 知会 | 协商 | 协商 | 批准/负责 |
| 故障注入、集成和整车验证 | 批准 | 负责 | 负责/协商 | 支持 |
RACI 只是起点,DIA 还要指定故障模型、注入点、覆盖计算、时间测量、偏差处置和原始记录的责任。控制器接口可结合座椅传感器接入控制器的方法细化,参数仍以受控规范为准。
开路、短路、漂移、冻结与误判怎样进入故障模型
故障模型要连接物理原因、接口表现、系统影响和检测机制。只列开短路会漏掉漂移、冻结、间歇、共同原因和“电气有效但语义错误”的误判;误判也可能来自安装、泡棉、算法或其他输入。
| 注入类别 | 受控注入方式(仅限开发测试) | 需要覆盖的项目条件 | 主要观测量 | 不能提前下的结论 |
|---|---|---|---|---|
| 开路 | 断开批准位置 | 阶段、座椅姿态、线束、诊断使能 | 原始输入、诊断、时间、系统输出 | 一次检出不覆盖全部位置和间歇 |
| 对地、对电源或通道间短路 | 限流、隔离的故障夹具 | 供电角点、保护状态、通道组合 | 电压/电流、诊断、恢复 | 各短路路径须分别考虑 |
| 漂移/偏置 | 模拟源、机械加载或批准样件偏移 | 温度、时间、预压、老化状态 | 原始量、判定裕量、触发点 | 单一斜坡不代表全部漂移原因 |
| 冻结/卡死 | 保持输入不变并改变真实条件 | 冻结值、持续时间、相关输入 | 变化率/超时、状态机、潜伏时间 | 有效范围内冻结可逃过范围诊断 |
| 间歇故障 | 受控开关或可重复线束动作 | 脉宽、间隔、去抖、座椅运动 | 采集、累计、锁存和恢复 | 随机晃线不是可审计证据 |
| 误判 | 代表性座椅中的边界场景 | 功能、配置、算法版本、相关信号 | 原始数据、判定、诊断和最终响应 | 误判不必然是电气故障 |
FMEA、FTA 或 FMEDA 的选用和深度由安全计划决定。ISO 26262-9:2018 的公开范围包括相关失效与安全分析;多通道若共享供电、公共地、泡棉区域或算法,不能默认独立。ISO 26262-9:2018 官方页面
每个故障模式应有唯一编号、位置、持续/间歇属性、检测前提、传播路径和残余影响。维修诊断码、故障定位与安全机制有效性不是同一件事。
具体电气现象可参考座椅传感器开路、短路与漂移的分层排查。功能安全验证须在受控环境使用批准夹具;不提供安全系统旁路、欺骗检测、拆除报警或维修绕过方法。
诊断覆盖、故障反应时间和安全状态需要哪些证据
有诊断机制不等于已经证明诊断覆盖。ISO 26262-5:2018 的公开范围包括硬件安全要求、硬件设计、硬件架构度量、随机硬件失效导致安全目标违背的评估,以及硬件集成与验证。ISO 26262-5:2018 官方页面 因此“支持开短路检测”至少还要回答:覆盖哪组失效模式、在哪些条件有效、检测点在哪里、遗漏哪些故障、反应是否在系统时间预算内。
诊断覆盖声明须有失效率分解或项目认可分析,不能用测试通过率替代。若缺少计算边界、故障清单、排除理由和原始注入结果,该声明就是未证实输入。
| 证据字段 | 必须记录的内容 | 审核问题 |
|---|---|---|
| 故障集合 | 模式、属性、注入位置及排除项 | 是否与安全分析一致 |
| 注入配置 | 样件、软硬件、参数、座椅、线束、夹具和工具版本 | 能否复现同一配置 |
| 检测机制 | 范围、合理性、变化率、超时或冗余比较 | 依赖哪些电源、软件和外部输入 |
| 时间与响应 | 施加、检出、响应完成时间戳及安全状态 | 是否满足分配预算和测量不确定度 |
| 残余与原始记录 | 未检出项、盲区、波形、日志和异常单 | 是否回写安全分析并可追溯 |
系统方应从安全目标确定端到端时间窗口,再分配给传感建立、采样、诊断、通信和执行。报告须记录触发基准、时间同步、分辨率、误差、样件与配置;数值由项目确认。
安全状态不是固定答案。默认有人、无人、保留状态或输出未知,对不同功能可能后果相反。组件方可保证接口进入已定义输出;系统方须基于危害分析证明最终响应安全。
故障注入可核查机制触发、故障传播和观察点;同行评审研究也将其用于 ISO 26262 语境下的诊断覆盖评估,但方法充分性仍需项目评审。Electronics 2020, 9(5), 732 普通开短路测试或质量证书不能替代系统安全论证。
图纸、BOM、软硬件版本、异常和变更怎样受控
功能安全证据必须绑定配置。ISO 26262-8:2018 把配置、变更、验证和文档管理列入支持过程;图纸、物料清单(BOM)、软硬件、参数、生产测试、工具和样件编号都要能还原受测实现。
材料或参数变更会改变信号链。导电层、胶层、间隔结构、尾端、泡棉或预压可能影响灵敏度、迟滞、漂移和失效模式;滤波、阈值、去抖和校准会改变误判、诊断与反应时间。应沿安全要求做影响分析。
组件供应商安全证据包与变更通知清单
| 受控对象 | 供应方应交付或可追溯内容 | 触发变更评估的例子 | 系统方处置 |
|---|---|---|---|
| 架构与接口 | 方框图、针脚、输入/输出范围、外部依赖 | 端口、连接器或通道变化 | 重审机制依赖和集成测试 |
| 图纸与 BOM | 版本、关键特性、材料和替代料规则 | 材料、导体、端接或来源变化 | 评估特性、环境后功能和故障测试 |
| 软硬件与参数 | 版本、校准集、默认值和兼容关系 | 阈值、滤波、诊断或状态机变化 | 重审时间并做回归和故障注入 |
| 生产与终检 | 工序、设备/程序、项目和限值来源 | 夹具、限值、设备或返修变化 | 核查量产测试对安全要求的覆盖 |
| 分析、验证与异常 | 假设、分析、原始数据、偏差和结论范围 | 新失效模式、诊断未触发或假设变化 | 更新安全分析并按安全计划处置 |
变更通知须说明原因、料号/版本、影响批次、兼容性、安全要求关系、已验证和待补项。供应商更新证据;系统安全负责人决定接受范围或补验证。偏差、确认措施和独立性按安全计划执行。
质量体系证书或部件尺寸、电气、环境、耐久结果,都不能证明某配置满足整车安全目标。评估形态与接口时,可从受控的汽车座椅占用传感器产品线资料开始,再由项目要求确定证据深度。
从故障注入到整车集成的安全证据怎样交接
证据交接要让每条分配要求从安全目标追溯到组件、诊断、故障注入、座椅和整车验证。ISO 26262-2:2018 覆盖组织与项目层功能安全管理;系统级开发还包括 item 集成和安全验证。ISO 26262-2:2018 官方页面
| 证据阶段 | 主要责任方 | 上游输入 | 应交接的核心结果 | 下游必须再验证的边界 |
|---|---|---|---|---|
| 组件设计与分析 | 组件供应商 | 分配要求与使用假设 | 规格、架构、失效、诊断、配置与限制 | 安装和外部机制未闭环 |
| 组件故障注入 | 供应商执行,系统方评审 | 故障模型、注入点、配置、准则 | 波形、日志、时间戳、异常和残余项 | 台架与真实座椅/控制器差异 |
| 座椅子系统集成 | 座椅系统方 | 组件证据、结构、线束和控制器 | 安装相关性、机械耦合和故障传播 | 整车供电、网络和场景 |
| 控制器集成 | 控制器方 | 输入/输出、算法、诊断和时间 | 需求覆盖、状态机、通信和响应 | 最终安全功能与安全状态 |
| 整车安全验证 | OEM / item 负责人 | 完整追溯、配置和安全计划 | 目标车辆中验证安全目标和偏差处置 | 只适用批准配置与边界 |
交接包须声明料号、版本、参数、样件/座椅配置、要求 ID、ASIL 分配、假设、测试条件、误差、偏差、原始数据位置和评审状态。诊断覆盖、反应时间或独立性跨出边界后须重新证明。
项目放行前可用以下设计检查表收口:
- [ ] item、安全目标、ASIL 和适用 ISO 26262 版本已批准。
- [ ] 组件要求有 ID、接口、配置、准则和责任人。
- [ ] 开路、短路、漂移、冻结、间歇、误判及相关失效已评审。
- [ ] 覆盖、反应时间和安全状态有分析、原始结果与系统验证。
- [ ] 图纸、BOM、软硬件、参数、生产测试、工具和样件配置可重建。
- [ ] 变更、异常、确认措施、独立性和未闭环项按安全计划处置。
座椅占用传感器 ISO 26262 项目中,组件方交付接口、失效、诊断、配置与验证证据;系统方保留 item、ASIL、算法、安全状态和最终论证责任。相关设计议题可在汽车座椅占用传感器技术文章中继续核对,项目仍以受控输入为准。
提交 item/系统边界、传感器 I/O、安全要求、诊断期望和供应商责任草案,获取功能安全接口与证据缺口清单。
参考资料
- --: --- --- --- -,标准组织、原厂或公开技术资料
- ISO 26262-5:2018,标准组织、原厂或公开技术资料
- ISO 26262-9:2018,标准组织、原厂或公开技术资料
- 证据交接要让每条分配要求从安全目标追溯到组件、诊断、故障注入、座椅和整车验证。ISO 26262-2:2018 覆盖组织与项目层功能安全管理;系统级开发还包括 item 集成和安全验证。ISO 26262-2:2018 官方页面,标准组织、原厂或公开技术资料
- ISO 26262-10:2018,ISO 26262 指南,标准组织、原厂或公开技术资料
常见问题(FAQ)
座椅占用传感器可以单独声明符合某个 ASIL 等级吗?
不能脱离适用范围直接给出通用“ASIL X”结论。若传感器按 SEooC 或已定义元素开发,供应商可在明确的假设安全要求、配置、使用限制和证据范围内声明支持某一安全完整性目标;item 的安全目标、ASIL 分配、集成有效性和最终安全论证仍由系统方确认。
有开路和短路诊断就等于满足 ISO 26262 吗?
不等于。还要证明故障模型是否完整、诊断覆盖声明怎样计算、未检出故障是什么、检测与反应是否满足项目时间预算、安全状态是否适合目标功能,并用受控配置下的分析、故障注入原始数据和系统集成验证形成追溯。
传感器材料或控制参数变更为什么也可能影响功能安全证据?
因为材料、结构、装配预压、阈值、滤波和去抖会改变传递函数、漂移、误判边界、诊断盲区或反应时间。变更后应沿受影响的安全要求做影响分析,由项目安全负责人决定重新标定、回归测试、故障注入和系统验证范围。
客户与体系
茗智相关客户案例与质量体系
相关客户案例
公司质量体系
- ISO 9001质量管理体系
- ISO 13485医疗器械质量管理体系
- IATF 16949汽车行业质量管理体系
- ISO 14001环境管理体系